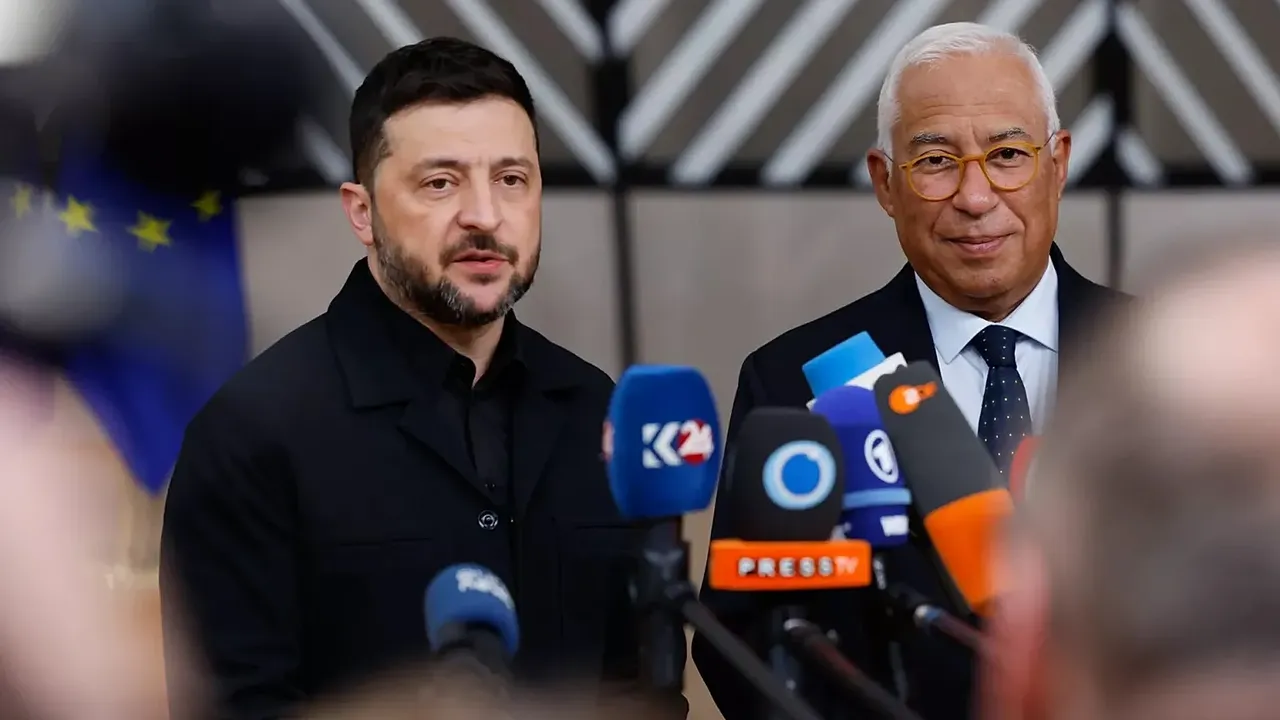
Saldırganların Ukrayna Devlet Başkanı Volodimir Zelenskiy'nin konakladığı otel ile ABD bağımsızlık kutlama sitelerini taklit ederek üst düzey bürokrat ve diplomatların verilerini hedef aldığı bildirildi.
Rus Korsanlardan Zelenskiy'nin Kaldığı Otele Siber Tuzak
Siber güvenlik kuruluşu Sekoia araştırmacıları, Rusya bağlantılı APT29 çatısı altında faaliyet gösteren korsanların, iOS ve Android işletim sistemli mobil cihazlara yönelik kapsamlı bir siber casusluk faaliyeti yürüttüğünü ortaya çıkardı. Korsanların devlet yetkilileri ile diplomatik heyetleri hedef aldığı saptandı.
Saldırının Detayları Ve Bulaşma Yöntemleri
Siber casusluk operasyonuna ve kullanılan teknik yöntemlere ilişkin öne çıkan ayrıntılar şu şekildedir:
Kritik Siteler Taklit Edildi
Saldırganlar, ABD bağımsızlığının 250. yılı kutlamaları için hazırlanan "america250.org" portalını ve Ukrayna Devlet Başkanı Volodimir Zelenskiy'nin Londra ziyareti sırasında konakladığı lüks Raffles London OWO otelinin internet sitesini taklit etti. Bu yolla diplomatik heyetler ile üst düzey yetkililerin cihaz verileri, tarayıcı çerezleri ve kablosuz ağ şifreleri hedeflendi. Ayrıca Ukrayna merkezli bir web analiz servisinin altyapısına sızılarak tedarik zinciri üzerinden zararlı kod yayıldı.
Sıfır Tıklama Yöntemi Ve Cihaz Güncellemeleri
Saldırıların yasal sitelere kod enjeksiyonu, sahte alan adları ve tedarik zinciri müdahaleleri olmak üzere üç farklı yöntemle gerçekleştirildiği saptandı. Cihazlara sızmak için "DarkSword" adlı iOS istismar kitinin ve kullanıcı etkileşimi gerektirmeyen sıfır tıklama (zero-click) yöntemlerinin kullanıldığı belirlendi. Güvenlik uzmanları, saldırılarda yararlanılan açıkların üreticiler tarafından kapatıldığını, cihazlarını güncel tutan kullanıcıların bu tehditten etkilenmediğini bildirdi.